Configure e esqueça
Implantação rápida com políticas pré-definidas. Funciona em segundo plano, sem exigir ajustes diários da equipe de TI.
EDR baseada em IA para MSPs e empresas modernas.
Ransomware, exploits zero-day e ataques fileless geralmente começam pelos endpoints — e antivírus tradicionais não conseguem acompanhar. Soluções EDR corporativas, por sua vez, adicionam complexidade, ruído de alertas e custos altos para times menores. A WatchGuard entrega proteção prevention-first baseada em IA, projetada para MSPs e SMBs, garantindo segurança forte em todos os ambientes.
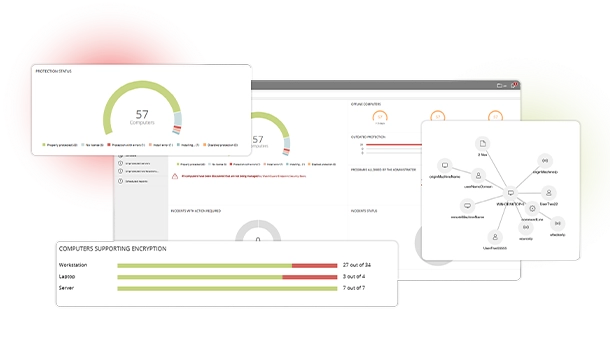
Bloqueie ameaças automaticamente. Mantenha-se seguro sem esforço. EDR baseado em IA com configuração mínima — substitui o antigo WatchGuard EPP.
Implantação rápida com políticas pré-definidas. Funciona em segundo plano, sem exigir ajustes diários da equipe de TI.
A IA agrupa eventos relacionados em incidentes únicos — você vê o que importa, sem milhares de alertas isolados.
Bloqueia exploits, técnicas living-off-the-land e movimentação lateral antes que o atacante alcance ativos críticos.
Detecta tentativas de criptografia maliciosa em tempo real, com proteção de pastas críticas e backup automático.
Quando o EDR identifica algo suspeito, age sozinho — isolando o host, encerrando processos e colocando arquivos em quarentena.
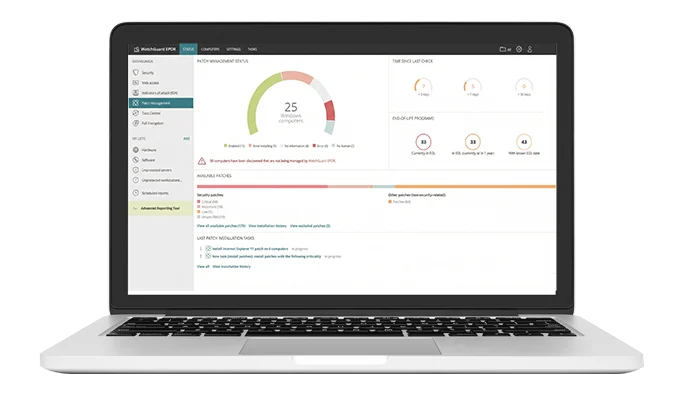
Console única na WatchGuard Cloud, sem servidor local. Acesso de qualquer lugar e atualizações automáticas.
É o tier de entrada da nova linha WatchGuard Endpoint Security. Substitui o antigo EPP, mas vai além do antivírus tradicional — inclui detecção e resposta a ameaças (EDR) com IA, anti-ransomware e proteção contra ataques sem arquivo, tudo gerenciado pela WatchGuard Cloud.
Empresas que precisam de proteção moderna contra ameaças avançadas, mas não têm equipe dedicada de SOC. É o equilíbrio ideal entre proteção robusta e baixíssima carga operacional — implanta, ativa, e segue protegendo.
Ransomware, malware avançado, exploits, ataques zero-day, ameaças sem arquivo (fileless), técnicas de living-off-the-land e tentativas de movimentação lateral. A IA identifica padrões maliciosos mesmo quando o malware é totalmente novo.
Não. A gestão é 100% em nuvem via WatchGuard Cloud — você só instala o agente nos endpoints. Atualizações, políticas e relatórios são gerenciados pelo console online.
Detecte com mais inteligência. Responda mais rápido. EDR baseado em IA que reduz ruído de alertas, melhora a postura de segurança e oferece visibilidade completa dos incidentes — sem exigir um SOC dedicado.
O EDR com IA monitora continuamente a atividade dos endpoints para detectar comportamentos suspeitos e ameaças emergentes antes que se tornem incidentes reais.
Dashboards intuitivos e timelines detalhadas permitem entender rapidamente o que aconteceu e por quê — fechando lacunas que poderiam levar a ataques futuros.
Reduz drasticamente falsos positivos e a fadiga de alertas, permitindo que a equipe de TI foque nos eventos de segurança que realmente importam.
Detecções mapeadas no MITRE ATT&CK, correlação de IoCs e visualização do ciclo de vida do ataque — entendendo o escopo completo e a origem de cada ameaça.
Implante e gerencie a proteção de todos os endpoints a partir de um único console na nuvem — operações mais rápidas, simples e sem servidor local.
Workflows integrados ajudam a conter e remediar ameaças rapidamente, eliminando a necessidade de conhecimento técnico avançado em segurança para agir com efetividade.
É uma solução de segurança de endpoints que combina proteção baseada em IA com detecção e resposta automatizadas. Projetada para entregar resultados de segurança de nível enterprise com o mínimo de esforço manual — ideal para organizações que querem proteção robusta sem complexidade operacional.
Ideal para organizações que desejam proteção e resposta automatizadas, além de visibilidade superior dos incidentes, sem necessidade de monitoramento constante ou investigação manual. Funciona muito bem para equipes de TI e ambientes gerenciados por MSPs que valorizam eficiência e previsibilidade.
O Prime adiciona capacidades de resposta ativa ao endpoint: isolamento de hosts, detecção anti-exploit, análise de causa raiz com mapeamento MITRE ATT&CK, correlação de IoCs e integração com ThreatSync XDR. É o nível recomendado para quem precisa não apenas detectar, mas entender e remediar ameaças com agilidade.
A visibilidade clara dos incidentes. O Prime entrega análise completa de causa raiz, detecções mapeadas no MITRE ATT&CK e visualizações do ciclo de vida do ataque — ajudando as equipes a entender o que aconteceu, fechar lacunas de segurança e prevenir ataques futuros.
Bloqueie ameaças antes que comecem. Zero-Trust deny-by-default com contenção de movimentação lateral — proteção autônoma para MSPs e ambientes de múltiplos sites, com volume mínimo de alertas.
Bloqueia aplicações não confiáveis por padrão e aplica políticas de execução restritivas automaticamente — sem depender de intervenção humana constante.
Impede que ameaças se propaguem entre endpoints e pela rede, limitando o impacto e a exposição mesmo que um dispositivo seja comprometido.
Armazena logs detalhados de atividade dos endpoints para suportar investigações, auditorias de conformidade e avaliações de risco com histórico completo.
Minimiza o ruído operacional mantendo proteção robusta — sua equipe recebe apenas alertas que exigem atenção real, sem falsos positivos que consomem tempo.
Projetado para escalar em grandes ambientes e implantações MSP com intervenção manual mínima — protege mais com menos esforço da equipe de TI.
Combina prevenção, detecção e resposta automatizada em um único agente leve e fácil de gerenciar — sem complexidade adicional na infraestrutura.
É uma solução autônoma de EDR com Zero-Trust que bloqueia aplicações desconhecidas automaticamente e monitora continuamente aplicações confiáveis em busca de sinais de comprometimento. Criado para escalar em ambientes MSP e multi-sites, oferece proteção forte com volume mínimo de alertas.
Ideal para organizações e MSPs que querem proteção forte com alta eficiência operacional. Especialmente indicado para equipes que precisam de segurança autônoma, volume de alertas muito baixo e a confiança de que ameaças são bloqueadas e contidas automaticamente em escala.
O 360 adiciona o Zero-Trust Application Service — todos os processos desconhecidos são bloqueados por padrão, sem exceções. Além disso, inclui contenção de movimentação lateral, impedindo que um endpoint comprometido sirva de ponto de partida para ataques à rede. É a escolha para quem precisa de prevenção máxima com autonomia total.
Oferece visibilidade clara sobre execuções bloqueadas, aplicações confiáveis comprometidas e a progressão de ataques entre endpoints. Timelines de detecção e visualizações do ciclo de vida ajudam as equipes a entender como as ameaças foram interrompidas e verificar que a contenção foi bem-sucedida.
Módulos complementares que estendem a proteção de qualquer tier — adicione apenas o que sua operação precisa, sem trocar o licenciamento principal.
Filtragem de DNS bloqueando phishing, malware e categorias indesejadas dentro e fora da rede corporativa. Substitui o antigo DNSWatchGO.
Detecta vulnerabilidades em SO e aplicações de terceiros e aplica patches automaticamente — fechando a porta de entrada mais explorada.
Criptografia BitLocker/FileVault gerenciada centralmente, com escrow automático de chaves e relatórios de conformidade.
Dashboards e relatórios avançados sobre comportamento, uso de aplicações e indicadores de segurança — prontos para auditoria.
Descoberta e classificação de dados sensíveis (CPF, cartão, e-mails) com controles para conformidade com LGPD e GDPR.
Exporta toda a telemetria para SIEMs do mercado (Splunk, QRadar, Sentinel) para correlação centralizada.
Investigue mais fundo. Escale com inteligência. EDR completo com telemetria profunda, detecções de alta confiança e ferramentas de investigação avançadas — para maximizar a eficiência dos analistas e permitir que MSPs entreguem serviços de segurança de alto valor em escala.
Timelines interativas, árvores de processos e mapas de movimentação lateral fornecem contexto visual completo para investigações mais claras e rápidas.
Consulte a telemetria em linguagem natural, analise incidentes e acelere investigações — sem necessidade de queries complexas ou conhecimento técnico avançado.
Aplicação avançada de políticas que reduz a superfície de ataque e impõe regras de execução restritivas em todos os ambientes de forma automatizada.
A atividade dos endpoints é automaticamente consolidada em um único incidente completo e coerente — sem correlação manual, sem perda de contexto ou evidências.
Acesso instantâneo e seguro a endpoints comprometidos diretamente do console — reduzindo o MTTR e o tempo de permanência de invasores na rede.
Combina prevenção, detecção e resposta automatizada em um único agente leve e fácil de gerenciar — proteção contínua sem complexidade operacional adicional.
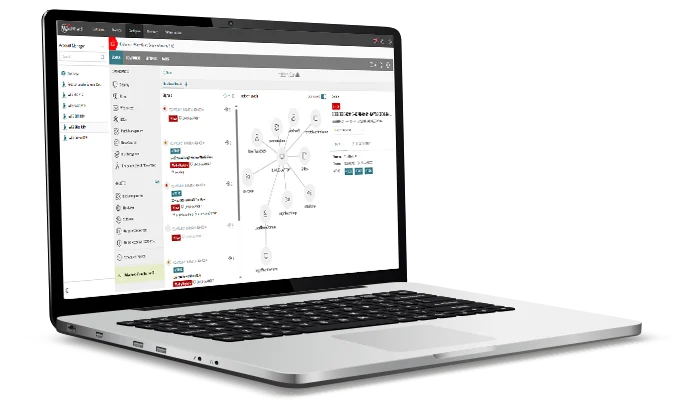
É uma plataforma EDR completa projetada para investigação avançada de ameaças e resposta em escala. Automatiza detecção e contenção enquanto fornece telemetria rica, retenção estendida de dados e narrativas unificadas de incidentes — permitindo que equipes de segurança entendam, investiguem e respondam com eficiência em ambientes complexos.
Desenvolvido especificamente para equipes de segurança e MSPs que entregam serviços premium ou totalmente gerenciados. Ideal para ambientes que exigem visibilidade profunda, dados de investigação de longo prazo e fluxos de trabalho eficientes que atendem múltiplos clientes sem aumentar a carga dos analistas.
O Elite minimiza o ruído de alertas, habilita busca com GenAI e apresenta incidentes como uma única história de ataque correlacionada. Isso permite investigações mais rápidas, entrega de serviço consistente e escalabilidade de clientes sem escalar o número de analistas — resultados de alto valor com operações previsíveis.
O Elite se distingue pela profundidade de investigação e eficiência operacional. Em vez de inundar analistas com alertas isolados, correlaciona atividade nos endpoints em uma narrativa completa de ataque, preservando contexto e evidências ao longo do tempo. Isso maximiza a produtividade dos analistas e suporta requisitos avançados de resposta e relatórios.
Cada ambiente é diferente. Se você quer uma solução EDR de baixo esforço com proteção forte, ou precisa de capacidades mais avançadas, as soluções endpoint WatchGuard permitem encontrar o nível de proteção ideal.
| WatchGuard Endpoint Security | Basic | Prime | 360 | Elite |
|---|---|---|---|---|
| Redução da Superfície de Ataque | ✓ | ✓ | ✓ | ✓ |
| Proteção contra Malware e Ransomware | ✓ | ✓ | ✓ | ✓ |
| Detecção Comportamental de Ameaças com IA | ✓ | ✓ | ✓ | ✓ |
| Detecção Anti-Exploit | — | ✓ | ✓ | ✓ |
| Isolamento e Resposta de Endpoint | — | ✓ | ✓ | ✓ |
| Alertas Mapeados em MITRE ATT&CK e Análise de Causa Raiz | — | ✓ | ✓ | ✓ |
| Remediação ThreatSync XDR | — | ✓ | ✓ | ✓ |
| Compatível com Serviço MDR | — | ✓ | ✓ | ✓ |
| Zero-Trust Application Service | — | — | ✓ | ✓ |
| Detecção e Contenção de Movimentação Lateral | — | — | ✓ | ✓ |
| Ferramentas Avançadas de Investigação | — | — | — | ✓ |
Nossa equipe avalia seu ambiente e recomenda o tier que melhor atende aos seus requisitos.
Falar com um especialista